
COMING
Centralizovano upravljanje identitetima
Zašto centralizovano upravljanje identitetima postaje temelj savremenog poslovnog softvera? Jedan identitet. Jedan pristup. Jedan digitalni ekosistem.
Prosečan zaposleni u većoj kompaniji danas svakodnevno koristi pet, deset ili više različitih poslovnih aplikacija. Svaka od njih ima svoju listu korisnika, svoja pravila o lozinkama i svoj način dodele privilegija. Za korisnika to znači niz prijava koje treba zapamtiti, pa lozinke često završe na papiriću ispod tastature. Za IT službu to znači isto toliko odvojenih evidencija koje treba održavati. A za kompaniju, to je bezbednosni rizik koji raste sa svakom novom aplikacijom.
Odgovor na taj problem je promena pristupa: identitet korisnika prestaje da bude podatak koji svaka aplikacija čuva za sebe i postaje zajednički resurs celog poslovnog sistema. Jedan identitet, jedan pristup, jedan digitalni ekosistem.
Pre i posle: Kraj priče o zaboravljenim lozinkama
Bez centralizovanog identiteta, dan zaposlenog počinje serijom prijava. Novi kolega čeka da mu se nalozi otvore u svakoj aplikaciji ponaosob, često nekoliko dana i uz nekoliko zahteva IT službi. Kada neko napusti kompaniju, deaktivacija se radi po listi koja je retko potpuna, pa pojedini nalozi ostaju aktivni znatno duže nego što bi trebalo. Služba korisničke podrške, u međuvremenu, značajan deo kapaciteta troši na obnavljanje zaboravljenih lozinki.
Sa jedinstvenim identitetom i mehanizmom jedinstvene prijave (eng. Single Sign-On) taj scenario menja se iz korena.
Korisnik se prijavljuje jednom, na početku radnog dana, i kreće se kroz sve aplikacije bez ponovne autentifikacije, bez osećaja da koristi više nepovezanih sistema.
Po odlasku zaposlenog jednim postupkom se ukida pristup svim povezanim aplikacijama, bez liste za proveru i bez naloga koji ostaju aktivni mesecima.
Centralno upravljanje korisnicima i federacija identiteta
Tehnološku osnovu takvog pristupa čini centralni sistem za upravljanje identitetima i pristupima. U našim rešenjima tu rolu ima Keycloak, koji ne služi samo kao mesto gde se korisnici prijavljuju, već i kao posrednik ka postojećim sistemima za upravljanje identitetima u infrastrukturi klijenta: Active Directory, Entra ID, Ping i drugi.
Ta federacija identiteta praktično znači da kompanija koja već ima svoj sistem za upravljanje identitetima ne mora da menja način na koji vodi svoje zaposlene. Korisnici tada ostaju tamo gde su i do sada bili i prijavljuju se svojim postojećim korporativnim akreditivima. Kompanija pritom zadržava svoja pravila, od politike lozinki i višefaktorske autentifikacije do procedura pri zapošljavanju i odlasku, a centralni sistem tu proveru identiteta prihvata kao verodostojnu i odatle prenosi jedinstvenu prijavu na sve aplikacije u ekosistemu. Ako takvog sistema nema, mi ga uz ovo rešenje uspostavljamo: Keycloak i Organization Management postaju to jedinstveno mesto za upravljanje korisnicima i temelj celog ekosistema. Nema paralelne evidencije korisnika, ni dvostrukog unosa podataka o zaposlenima. Identiteti i njihove uloge vode se na jednom mestu, a konkretne privilegije dodeljuju se u samoj aplikaciji, tako da IT služba u svakom trenutku ima jasan odgovor na pitanje ko čemu ima pristup.
Identiteti i njihove uloge vode se na jednom mestu, a konkretne privilegije dodeljuju se u samoj aplikaciji, tako da IT služba u svakom trenutku ima jasan odgovor na pitanje ko čemu ima pristup
Više instanci, jedna kontrola pristupa
Uobičajeno je da jedna aplikacija u okviru iste organizacije radi na više instanci, na primer, za različite organizacione jedinice, zavisna društva ili poslovne linije. Bez centralnog identiteta svaka takva instanca postaje mali samostalan sistem, sa sopstvenom listom korisnika, što veoma brzo postaje teško za praćenje.
Sa jedinstvenim modelom identiteta korisnik ostaje jedan, a njegove privilegije definišu se po instanci. Isti zaposleni može imati administratorska prava u jednoj, pravo pregleda u drugoj i nikakav pristup trećoj instanci, bez dodatnih naloga i bez ponovne prijave. Kada se organizaciona struktura promeni ili zaposleni pređe na novu poziciju, menja se samo nivo njegovih prava, a ne i broj naloga.
Identitet ne pripada samo ljudima. Aplikacije razmenjuju podatke i onda kada niko nije prijavljen, pa i one moraju da imaju svoj identitet. U starijim sistemima to je najčešće bila jedna zajednička lozinka upisana u podešavanjima, koju niko ne menja godinama i za koju se vremenom više i ne zna ko je sve koristi.
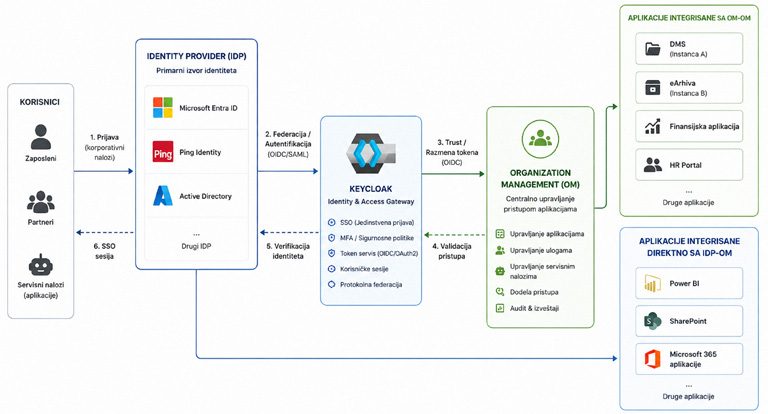
Servisni nalozi to rešavaju drugačije. Svaka aplikacija dobija sopstveni nalog, sa jasno određenim pravima, koji se može ukinuti nezavisno od ostalih, a njene akcije ostaju vidljive u evidenciji. U zapisu tada ne stoji bezlična sistemska poruka, već ime aplikacije koja je akciju izvršila.
Jedinstvena evidencija i potpun uvid u aktivnosti
Možda najveća, a najmanje očigledna prednost jedinstvenog identiteta jeste upravo potpun uvid u aktivnosti korisnika. Kada isti identitet postoji u svim aplikacijama, lako je videti koje je akcije jedan korisnik izvršio, bez obzira na to u kom je sistemu radio. Praćenje aktivnosti prestaje da bude posao sastavljanja izveštaja iz pet različitih logova, u pet različitih formata zapisa.
Benefiti su vrlo praktični. Svaki zapis, u svakoj aplikaciji, vezan je za isti identitet, pa se aktivnosti jednog zaposlenog prate kroz ceo ekosistem bez ručnog uparivanja naloga po sistemima. Umesto sastavljanja izveštaja iz pet različitih logova, dovoljno je zapise filtrirati po identitetu i periodu, a odgovor na pitanje ko je pristupio kojim podacima, kada i u kom obimu, postaje izveštaj koji se generiše za nekoliko minuta, a ne višednevno istraživanje.
Identitet kao infrastruktura
Centralno upravljanje identitetima nije samo bezbednosna mera, ono je i razvojna infrastruktura. Standardizovan model autentifikacije i autorizacije znači da nova aplikacija ne mora da rešava upravljanje korisnicima od nule. Organization Management (OM) tu donosi najveću korist: nova aplikacija se na njega jednostavno poveže i odmah dobija kompletno upravljanje korisnicima, servisnim nalozima i ulogama, dok konkretne privilegije ostaju definisane u samoj instanci aplikacije, tamo gde i pripadaju. Samo u startnoj fazi razvoja to skraćuje posao za nekoliko radnih nedelja po aplikaciji.
Jedinstven identitet je jedna od onih investicija koje se ne vide na prvi pogled, a osete se svuda – u brzini kojom novi zaposleni postaje produktivan, u sigurnosti da nakon odlaska kolege nijedan pristup nije ostao otvoren, u lakoći kojom revizor dobija odgovor i u vremenu koje razvojni tim ne mora da potroši na rešavanje istog problema iznova. Aplikacije će se menjati i smenjivati, ali identitet korisnika je ono što ekosistem drži na okupu. Zato ga i treba tretirati kao infrastrukturu, a ne kao detalj svake pojedinačne aplikacije. Vrednost te odluke je i u tome što se donosi jednom – svaka nova aplikacija naslanja se na postojeći model identiteta, umesto da donese još jednu listu korisnika.
Jedinstven identitet je jedna od onih investicija koje se ne vide na prvi pogled, a osete se svuda
Kako započeti integraciju? Put ka integraciji počinje procenom postojeće infrastrukture za upravljanje identitetima u kompaniji. Na osnovu te procene bira se model: federacija sa postojećim sistemom ili uspostavljanje novog centralnog mesta za upravljanje korisnicima. Posle toga se, zahvaljujući standardizovanom modelu, svaka naredna aplikacija priključuje brzo i bez ponovnog rešavanja upravljanja korisnicima. Kompanija koja uđe u integraciju sa nama dobija jedinstven, standardizovan temelj identiteta, bez obzira na to sa koje tačke kreće.
Darko Stošić i Andrija Milosavljević, COMING


0 komentara